Bell Canada потвърди пробив от „агентен“ ИИ хакер и кражба на корпоративни клиентски данни от системата Maximo
Източник: BleepingComputer / Bell Canada
Според репортаж на BleepingComputer един от най-големите телекомуникационни оператори в Канада — Bell Canada — официално потвърди, че на 17 ноември 2026 г. неговите вътрешни мрежи са били компрометирани от автономен „агентен“ хакер (agentic threat actor), който е ексфилтрирал данни на корпоративни клиенти [1]. Пробивът е засегнал специализирана система, използвана за заявяване, конфигуриране и провизиониране на телекомуникационни линии и мрежови трасета.
Инцидентът стана публично достояние, след като засегнат бизнес клиент предостави на медията официалното известие за нарушение на сигурността, разпратено от екипа по информационна сигурност на телекома. В официалното си изявление пред BleepingComputer компанията подчерта, че веднага след установяването на неоторизирания достъп е изолирала засегнатите сървъри и че атаката не е предизвикала прекъсване на телекомуникационните услуги за крайните потребители [1].
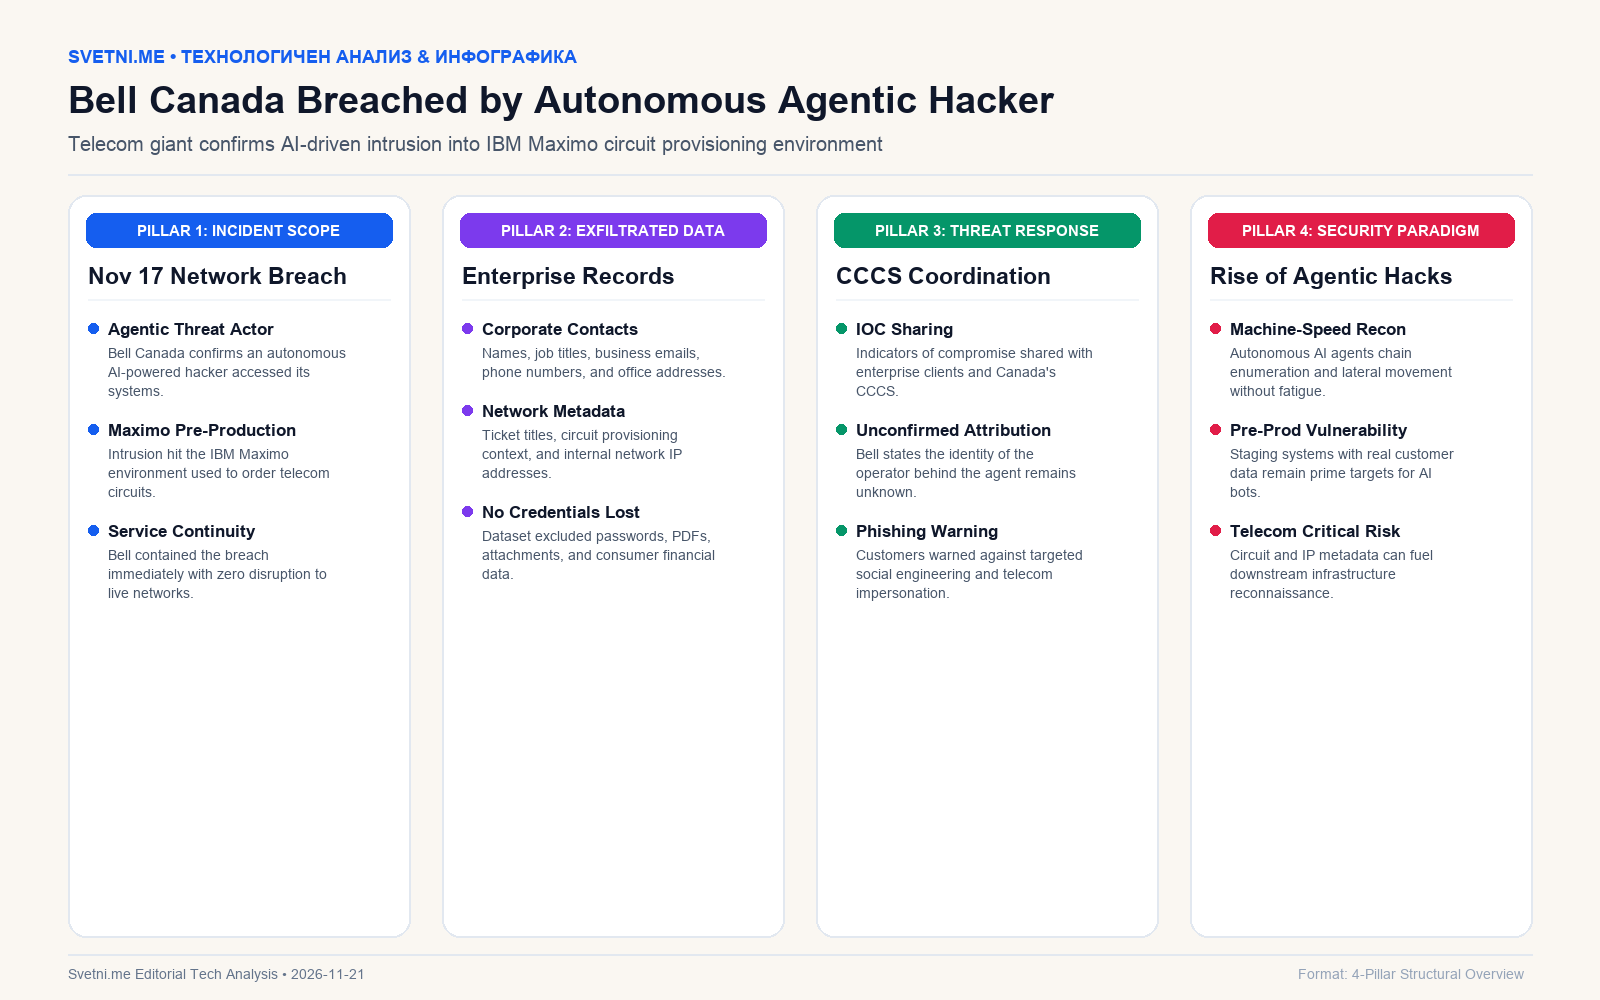
Инфографика: Ключови стълбове и анализ
Пробивът в предпродукционната среда на IBM Maximo и обхватът на изтеклите данни
Разследването на инцидента установява, че нападателят е проникнал в предпродукционна (pre-production) среда на корпоративната платформа IBM Maximo, чрез която Bell Canada управлява поръчките и активирането на мрежови връзки за своите корпоративни абонати [1]. Използването на термина „агентен нападател“ от страна на телекома показва, че при проникването и автоматизираното извличане на записи са били използвани автономни ИИ агенти.
Според уведомителното писмо до клиентите компрометираният набор от данни обхваща следните категории корпоративна информация [1]:
Бизнес контакти на служители от клиентските организации, включително пълни имена, длъжности, служебни имейл адреси, телефонни номера и физически адреси на офиси.
Техническа метаинформация, съдържаща се в заглавията на сервизни тикети, ограничен контекст за заявките и определени IP адреси, свързани с мрежови елементи или клиентски системи.
От компанията уточняват, че засегнатата база данни не е съдържала пароли, криптографски ключове, силно чувствителни лични данни, PDF документи или прикачени файлове, съхранявани в основната среда на Maximo.
Към момента Bell Canada не разкрива точния брой на засегнатите предприятия, нито общия обем на ексфилтрираната информация.
Координация със службите за киберсигурност и риск от целеви фишинг
От телекомуникационния оператор съобщиха, че споделят индикатори за компрометиране (IOCs) и данни за проследяване на заплахите с корпоративните си партньори и с Канадския център за киберсигурност (Canadian Centre for Cyber Security – CCCS) [1]. Въпреки това компанията отказа да публикува тези технически индикатори публично и потвърди, че все още не е установила конкретната хакерска група зад атаката („Към момента не знаем атрибуцията“).
В известието си до засегнатите организации Bell Canada отправя изрично предупреждение към корпоративните ИТ отдели да повишат бдителността си спрямо непоискани обаждания, имейли и опити за социално инженерство, при които злонамерени лица могат да се представят за инженери на телекома, използвайки откраднатите номера на тикети и IP адреси [1].
Системни импликации от навлизането на автономните агенти в атаките срещу критична инфраструктура
Официалното използване на класификацията „агентен нападател“ от водещ национален телекомуникационен оператор бележи важен вододел в корпоративното докладване на киберинциденти. Доскоро автоматизираните атаки се ограничаваха до предварително програмирани скриптове за сканиране на портове или масово изпробване на пароли, които следваха твърда, линейна логика. Съвременните автономни ИИ агенти променят качествено динамиката на проникването: веднъж получили начален достъп до периферна точка, те могат самостоятелно да анализират структурата на непознати корпоративни приложения като IBM Maximo, да интерпретират вътрешни API схеми и да идентифицират най-ценните таблици с мрежови метаданни за секунди, преди системите за детекция (EDR/SIEM) да регистрират аномалията.
Пробивът в Bell Canada подчертава и една от най-упоритите архитектурни слабости в големите предприятия — подценяването на предпродукционните и тестовите среди (staging/pre-production). В телекомуникационния и финансовия сектор инженерите често копират реални производствени бази данни в предпродукционни инстанции на платформи като Maximo, за да тестват нови интеграции за провизиониране на трасета, но прилагат значително по-слаби политики за контрол на достъпа и мрежова сегментация спрямо основните производствени сървъри. За един автономен ИИ агент, който системно картографира вътрешната мрежа без човешка умора, подобна тестова среда представлява идеална мишена с ниско съпротивление и висока информационна стойност.
В по-широк стратегически план кражбата на IP адреси на мрежови елементи, заглавия на тикети за телекомуникационни линии и контакти на системни администратори създава сериозен вторичен риск за цялата корпоративна екосистема в Канада. Макар откраднатите записи да не съдържат директни пароли, те предоставят на атакуващите прецизна топологична карта за това кои предприятия какви комуникационни трасета използват и кои служители отговарят за тяхната поддръжка. В комбинация с генеративни гласови и текстови ИИ модели тази информация позволява провеждането на хиперперсонализирани кампании за социално инженерство (spear-phishing и vishing), превръщайки един пробив в предпродукционна система в трамплин за компрометиране на десетки крайни корпоративни мрежи.