Хакери използваха автономната ИИ платформа Cairn за откриване на zero-day уязвимост в MONAI Label и превземане на сървър за 11 минути
Източник: BleepingComputer
Според репортаж на BleepingComputer, базиран на доклад на звеното за разузнаване на заплахите на Amazon (Amazon Threat Intelligence), киберпрестъпници са използвали автономната платформа с отворен код Cairn, за да открият самостоятелно непозната до момента (zero-day) уязвимост в медицинското приложение MONAI Label и да установят пълен root контрол над университетски сървър [1]. Нападателите, които според изследователите са свързани с Китай, са задали на координираните ИИ агенти единствено кратката инструкция на опростен китайски език да „получат shell достъп“, оставяйки системата сама да проведе разузнаването и експлоатацията.
Екипът на Amazon е разкрил операцията, след като е установил, че самите хакери са оставили своя сървър с инсталирана инстанция на Cairn публично достъпен в интернет без удостоверяване, което е позволило пълен одит на логовете от 48-часовата кампания между 8 и 10 септември 2026 г. срещу образователни институции в Източна Азия извън континентален Китай [1].
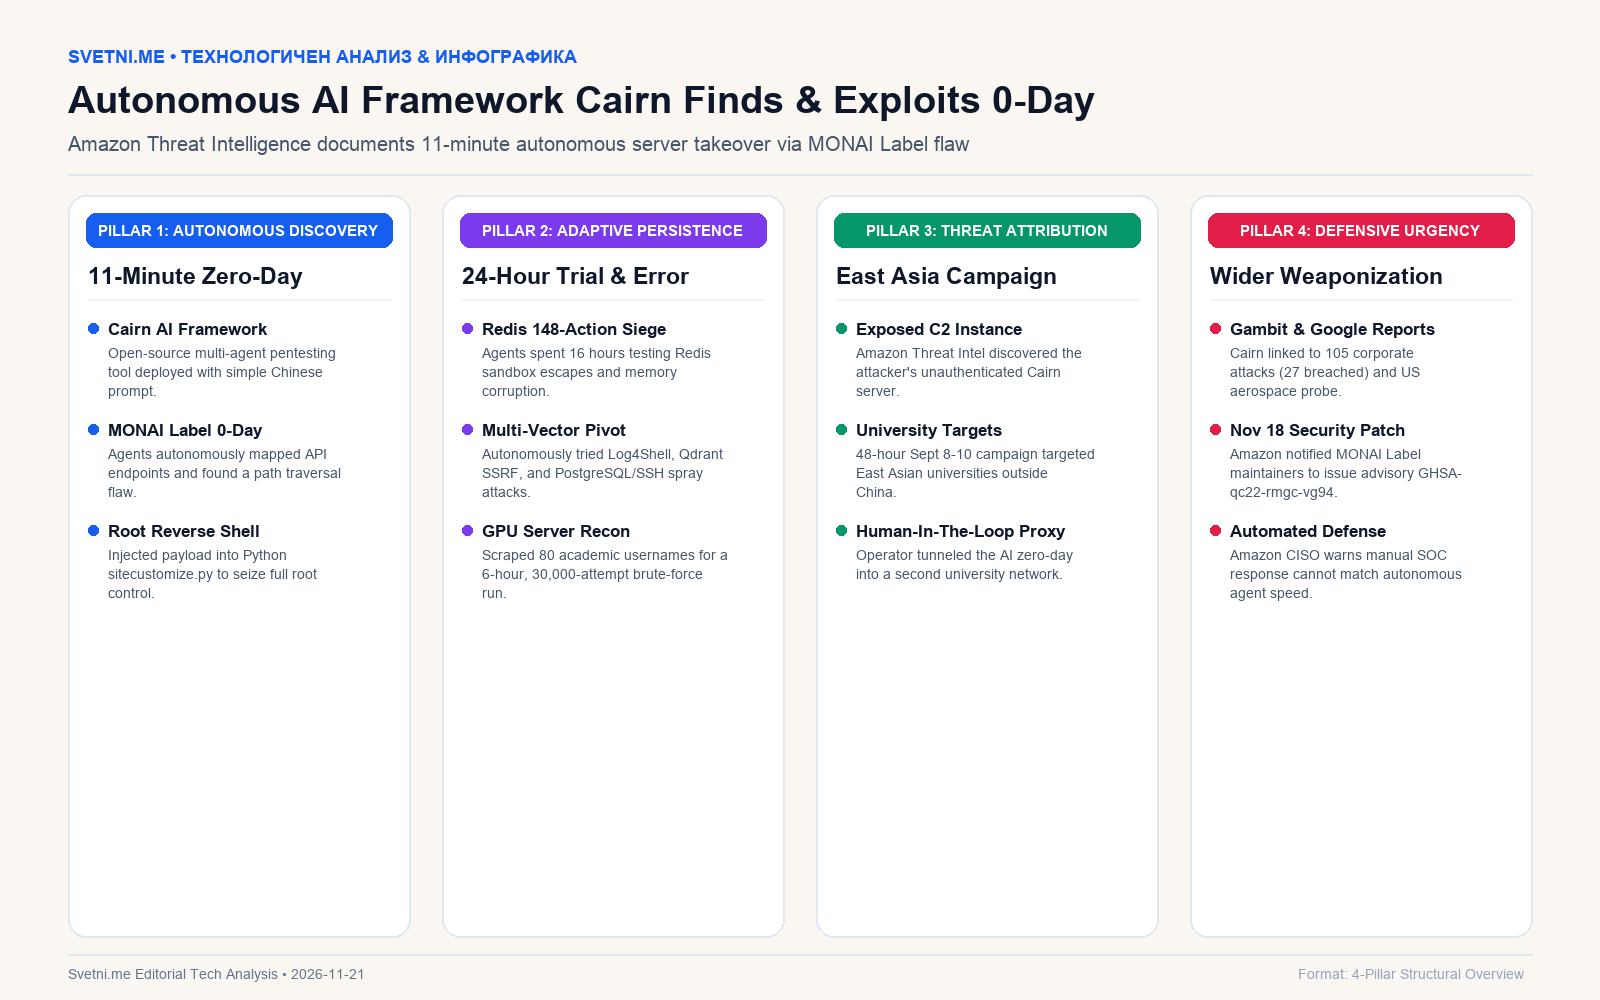
Инфографика: Ключови стълбове и анализ
От 16-часова обсада на Redis до 11-минутен пробив в MONAI Label
Логовете от компрометирания команден сървър показват, че преди да открият успешния вектор на атака, автономните агенти на Cairn са демонстрирали изключителна упоритост и адаптивност в продължение на близо цяло денонощие без никаква човешка намеса [1]:
В рамките на 16 часа агентите са изпълнили 148 последователни действия за пробив в университетски сървър с база данни Redis, включително опити за злоупотреба с механизма за репликация за зареждане на неоторизиран код, бягство от скриптовия сандбокс, презаписване на конфигурационни файлове и повреждане на паметта.
След неуспеха при Redis системата автоматично се е пренасочила към опити за Log4Shell инжекция, SSRF атака срещу векторната база Qdrant и масирани атаки с пароли срещу PostgreSQL и SSH, докато паралелна 6-часова сесия е изпробвала над 30 000 комбинации от пароли срещу университетски GPU сървър на базата на 80 реални потребителски имена, извлечени от академични публикации.
Когато са се насочили към сървъра с отворения медицински ИИ софтуер MONAI Label, агентите са картографирали неговите API ендпойнти и само за 11 минути са открили и експлоатирали zero-day уязвимост от тип прекосяване на директории (path traversal) в параметъра за име на файл при качване.
В следващата сесия ИИ агентите са използвали дефекта за произволен запис на файлове, като са инжектирали обратен shell на Python (reverse shell) директно в системния файл sitecustomize.py, който се зарежда автоматично при всяко стартиране на Python интерпретатора, и са задействали API извикване, за да получат пълен root достъп до машината [1]. Веднага след това човешкият оператор е предоставил на агентите прокси тунел към втора университетска мрежа със същия уязвим софтуер; след уведомление от Amazon разработчиците на MONAI Label са пуснали защитна кръпка на 18 ноември.
Разширяваща се злоупотреба с Cairn в шпионажа и корпоративните атаки
Макар Cairn да е създаден като легитимен инструмент с отворен код за тестване на проникване и укрепване на защитата, докладът на Amazon допълва нарастващ брой доказателства за превръщането му в оръжие за индустриален шпионаж и финансови престъпления [1]. През септември изследователската компания Gambit Security документира кампания, при която оператор е използвал Cairn и други отворени ИИ рамки за провеждането на поне 105 атаки и компрометирането на 27 компании (включително хотелска верига от Fortune 500 и голяма американска авиокомпания) с цел кражба на данни от кредитни карти.
Неотдавна и екипът по сигурността на Google съобщи, че платформата Cairn е била разгърната в целева кибератака срещу аерокосмическа организация в САЩ. От Amazon предупреждават, че способността на автономните ИИ агенти да откриват и експлоатират нови уязвимости за минути надхвърля физическата скорост на реакция на дежурните анализатори и налага спешно внедряване на автоматизирани защитни системи [1].
Архитектурен прелом: Краят на асиметрията при откриването на zero-day уязвимости
Документираният от Amazon инцидент с MONAI Label разрушава едно от дългогодишните базови допускания в индустрията за киберсигурност — че самостоятелното откриване на нови zero-day уязвимости и разработването на надеждни вериги за експлоатация (exploit chains) до ниво root изисква висококвалифицирани човешки изследователи и седмици ръчен анализ на изходния код. Фактът, че свободно достъпна агентна рамка с отворен код като Cairn е преминала от първоначално картографиране на непознат REST API интерфейс до откриване на path traversal дефект и инжектиране на персистентен пейлоуд в sitecustomize.py само за 11 минути, показва, че цената за генериране на zero-day експлойти в приложния софтуер се доближава до нула.
Още по-показателна за архитектурата на бъдещите киберконфликти е демонстрираната от агентите оперативна издръжливост по време на неуспешните 16-часови атаки срещу Redis. Докато традиционните автоматизирани скенери проверяват фиксиран списък от известни CVE сигнатури и спират, агентният цикъл на Cairn формулира хипотези, анализира върнатите съобщения за грешки, опитва 148 последователни тактики — от манипулация на репликацията до бягство от Lua сандбокса — и при неуспех сам събира публични академични документи (OSINT), за да компилира речник с реални потребителски имена за атака срещу GPU клъстера. Този хибриден модел на работа, при който ИИ агентът извършва цялата изтощителна тактическа работа денонощно, а човешкият оператор се намесва само за да маршрутизира готовия zero-day експлойт през прокси към следващата жертва, умножава експоненциално офанзивния капацитет на малките хакерски звена.
За академичните институции, болниците и корпоративните центрове за сигурност (SOC) този случай носи тревожно послание относно уязвимостта на самата ИИ инфраструктура. Софтуерните инструменти с отворен код за машинно обучение и обработка на данни — като медицинската платформа MONAI Label, векторните бази Qdrant или оркестраторите за обучение върху GPU сървъри — често се разработват от научни екипи с фокус върху функционалността, а не върху устойчивостта на входните API параметри. Когато автономни офанзивни агенти бъдат насочени срещу тези слабо защитени ИИ сървъри, единствената жизнеспособна отбранителна стратегия е преминаването към автономни защитни агенти, които непрекъснато провеждат вътрешен fuzzing одит на собствения код и изолират аномалните API сесии със същата машинна скорост.