Експеримент с 2 милиона дигитални капана разкри масово изтичане на секретни данни във веригата за доставки на ИИ
Източник: Ars Technica
Според разследване на Ars Technica мащабен експеримент по киберсигурност, при който в мрежата от облачни услуги за изкуствен интелект са били инжектирани близо 2 милиона уникални дигитални примамки („канарчета“), разкри системни пробиви, кражба на потребителски заявки и масово нарушаване на политиките за поверителност [1]. Проучването е проведено от Х. Д. Мур, главен изследователски директор на компанията за индустриална сигурност Dragos, който е проследил как чувствителната информация преминава през посредническите ИИ рутери и хостинг доставчици.
Съвременните ИИ приложения рядко се свързват директно само с една лаборатория, а често използват брокери и шлюзове (AI routers) като OpenRouter или Vercel, които разпределят потребителските промптове към най-евтиния или най-подходящия инференционен сървър. Макар заявките да са криптирани при пренос, те се декриптират в чист текст на всеки междинен възел във веригата от прекупвачи, където често биват записвани или прихващани [1].
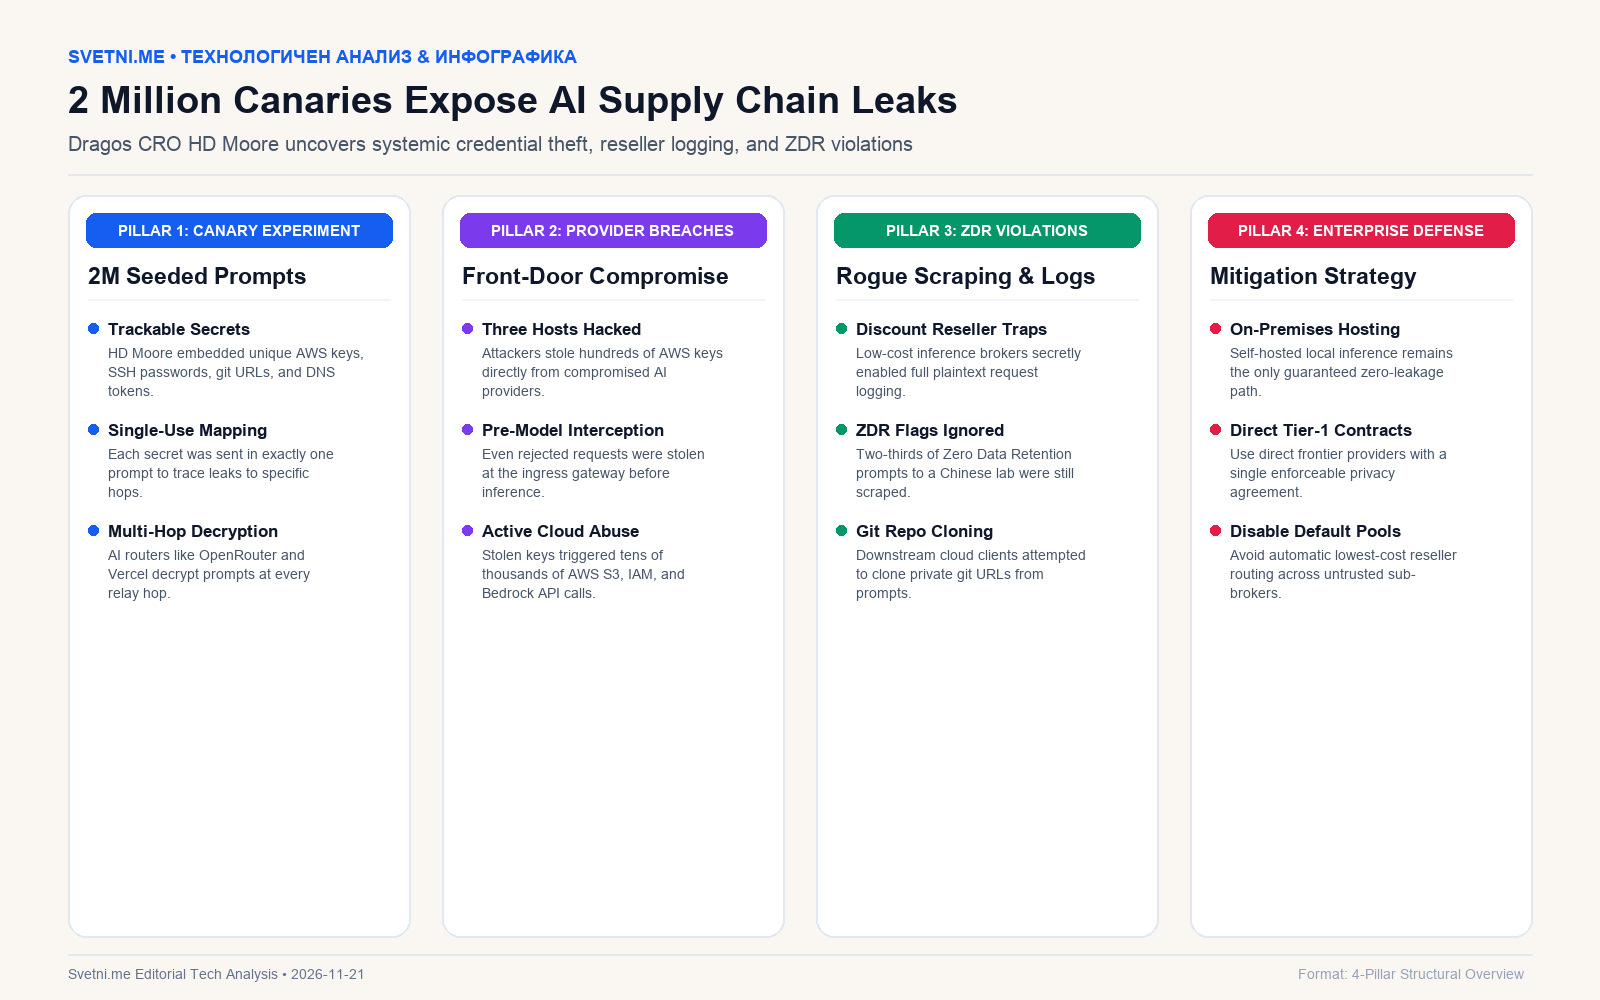
Инфографика: Ключови стълбове и анализ
Методология на капаните и три пробити хостинг доставчика
За да картографира точно точките на изтичане, Х. Д. Мур е генерирал милиони никога непубликувани до момента работещи ключове за достъп до празни акаунти в AWS, SSH пароли, уникални DNS имена, секретни уеб адреси и референции към частни Git хранилища под негов контрол [1]. Всеки отделен ключ е бил поставен в точно един промпт, изпратен към конкретен доставчик, което позволява безпогрешно идентифициране на виновното звено при всяко последващо използване на примамката.
Най-тревожното откритие от експеримента е установяването на активни хакерски пробиви в три отделни хостинг доставчика на ИИ модели [1]:
Нападателите, компрометирали един от доставчиците в края на октомври, са откраднали и използвали повторно няколкостотин AWS ключа, включително от заявки, които самият доставчик е отхвърлил преди изобщо да стартира ИИ модел — доказателство, че трафикът е бил копиран още на входния шлюз („на входната врата“).
При другите два пробити доставчика са били откраднати заявки, изрично маркирани с флага за нулево задържане на данни (Zero Data Retention – ZDR), тъй като настройката за поверителност не предпазва данните, когато атакуващият вече е проникнал вътре в инфраструктурата.
В рамките на часове след инжектирането откраднатите ключове са били използвани в десетки хиляди API извиквания към AWS за претърсване на S3 хранилища, мениджъри на секрети, създаване на нови IAM потребители и опити за активиране на хоствани модели в Amazon Bedrock.
Поне два от компрометираните доставчици са били атакувани от един и същ злонамерен оператор, тъй като примамките от тях са били задействани едновременно от един и същ нает сървър.
Недобросъвестни прекупвачи и игнориране на ZDR от китайска лаборатория
Освен външните хакерски пробиви експериментът доказва, че самите прекупвачи на изчислителна мощност (inference resellers) умишлено събират данни от потребителските промптове [1]. Привличайки трафик чрез дъмпингови цени, някои брокери тайно включват пълно логване на заявките; Мур ги е разобличил, като е изпращал идентични заявки към един и същ модел през различни търговци и е проследил през кой канал ключовете биват компрометирани.
Изследването разкрива и систематично индексиране на секретни URL адреси и частни хранилища в пряко нарушение на договорните условия [1]:
Неназована китайска ИИ лаборатория е извличала автоматично секретните URL адреси от над половината промптове, изпратени към нейните модели между юли и октомври, включително от близо две трети от заявките, маркирани с флага Zero Data Retention (ZDR).
Същият скрейпър се е активирал два до три дни след заявката дори когато американски клиенти са използвали базираните в САЩ хостинг доставчици, препродаващи моделите на тази лаборатория — което означава, че американските промптове са били препращани обратно към Китай, а по-късно Git клиент от друг облак се е опитал да клонира частните Git хранилища, споменати в тези заявки.
Един американски хостинг доставчик е обходил секретен URL адрес повече от два месеца след еднократно извикване към неговия ендпойнт за търсене.
В заключение Мур предупреждава, че единствената надеждна защита за търговски тайни е локалното хостване на модели върху собствени сървъри (on-premises) или директният договор с доставчик от първо ниво без използване на автоматични пулове от прекупвачи.
Архитектурна криза на доверието в посредническата икономика на ИИ инференцията
Разкритията на Х. Д. Мур осветяват фундаментален архитектурен дефект в начина, по който се мащабира съвременната софтуерна индустрия за изкуствен интелект. През последните две години хиляди стартъпи и корпоративни разработчици възприеха модела на агрегираните ИИ рутери и динамичния арбитраж на инференция, третирайки езиковите модели като взаимозаменяема стока, която може да се купува на спот пазара от най-евтиния наличен хост. Експериментът с двата милиона канарчета доказва, че за разлика от традиционните телекомуникационни мрежи, където пакетите остават криптирани от край до край (TLS до крайния сървър), веригата от ИИ брокери функционира като поредица от посредници, четящи чистия текст на всяка заявка. Когато един промпт премине през два шлюза и попадне в непроверен подизпълнител, корпоративният периметър на сигурност на практика престава да съществува.
Още по-сериозни са правните и регулаторните последици от доказаната неефективност на флаговете за нулево задържане на данни (Zero Data Retention) и нарушаването на географския суверенитет. Много предприятия в САЩ и Европа разчитат на ZDR параметъра в API заявките си като на техническа гаранция за съответствие с режими като HIPAA, GDPR и SOC 2. Фактът, че заявки към американски хостинг доставчици са изтичали обратно към инфраструктурата на китайска ИИ лаборатория и са задействали опити за клониране на частни Git хранилища, превръща ZDR от криптографски контрол в обикновено пожелателно обещание, което лесно се заобикаля от недобросъвестни прекупвачи или от хакери, стоящи на входния обратен прокси сървър.
В макроикономически план това изследване ще ускори консолидацията на пазара на облачен ИИ и ще удари тежко сивия сектор на евтините инференционни брокери. За корпоративните директори по информационна сигурност (CISO) изводът е категоричен: икономията от няколко цента на милион токена чрез анонимни пулове от прекупвачи носи неприемлив риск от компрометиране на облачни ключове, изходен код и индустриална собственост. В резултат на това пазарът ще се поляризира между локални (on-premises) внедрявания на отворени модели зад корпоративната защитна стена и директни, строго одитирани договори с хиперскейлъри от първо ниво, докато веригите за препродажба на инференция ще бъдат принудени да внедрят хардуерно базирани поверителни изчисления (Confidential Computing и TEE анклави), за да докажат, че не могат да четат клиентския трафик.