Signal блокира екранните снимки в iOS 27 и Android, за да спре ИИ агентите да четат лични чатове
Източник: The Decoder / Signal
Според публикация на The Decoder криптираното комуникационно приложение Signal въвежда автоматично блокиране на екранните снимки (screenshots) в операционните системи iOS 27 и Android, за да попречи на системните агенти с изкуствен интелект да заснемат и четат личните разговори на потребителите [1]. Ръководството на платформата, оглавявано от президента на фондацията Мередит Уитакър, определи вградените в операционните системи ИИ асистенти като „екзистенциална заплаха“ за поверителността на личната кореспонденция.
Новата защитна мярка е насочена пряко срещу системно интегрираните агентни функции като Siri AI (с функцията Onscreen Awareness) на Apple, Gemini Intelligence (част от екосистемата Gemini) на Google и асистента Meta Muse, които сканират визуалното съдържание на дисплея, за да изпълняват потребителски задачи [1].
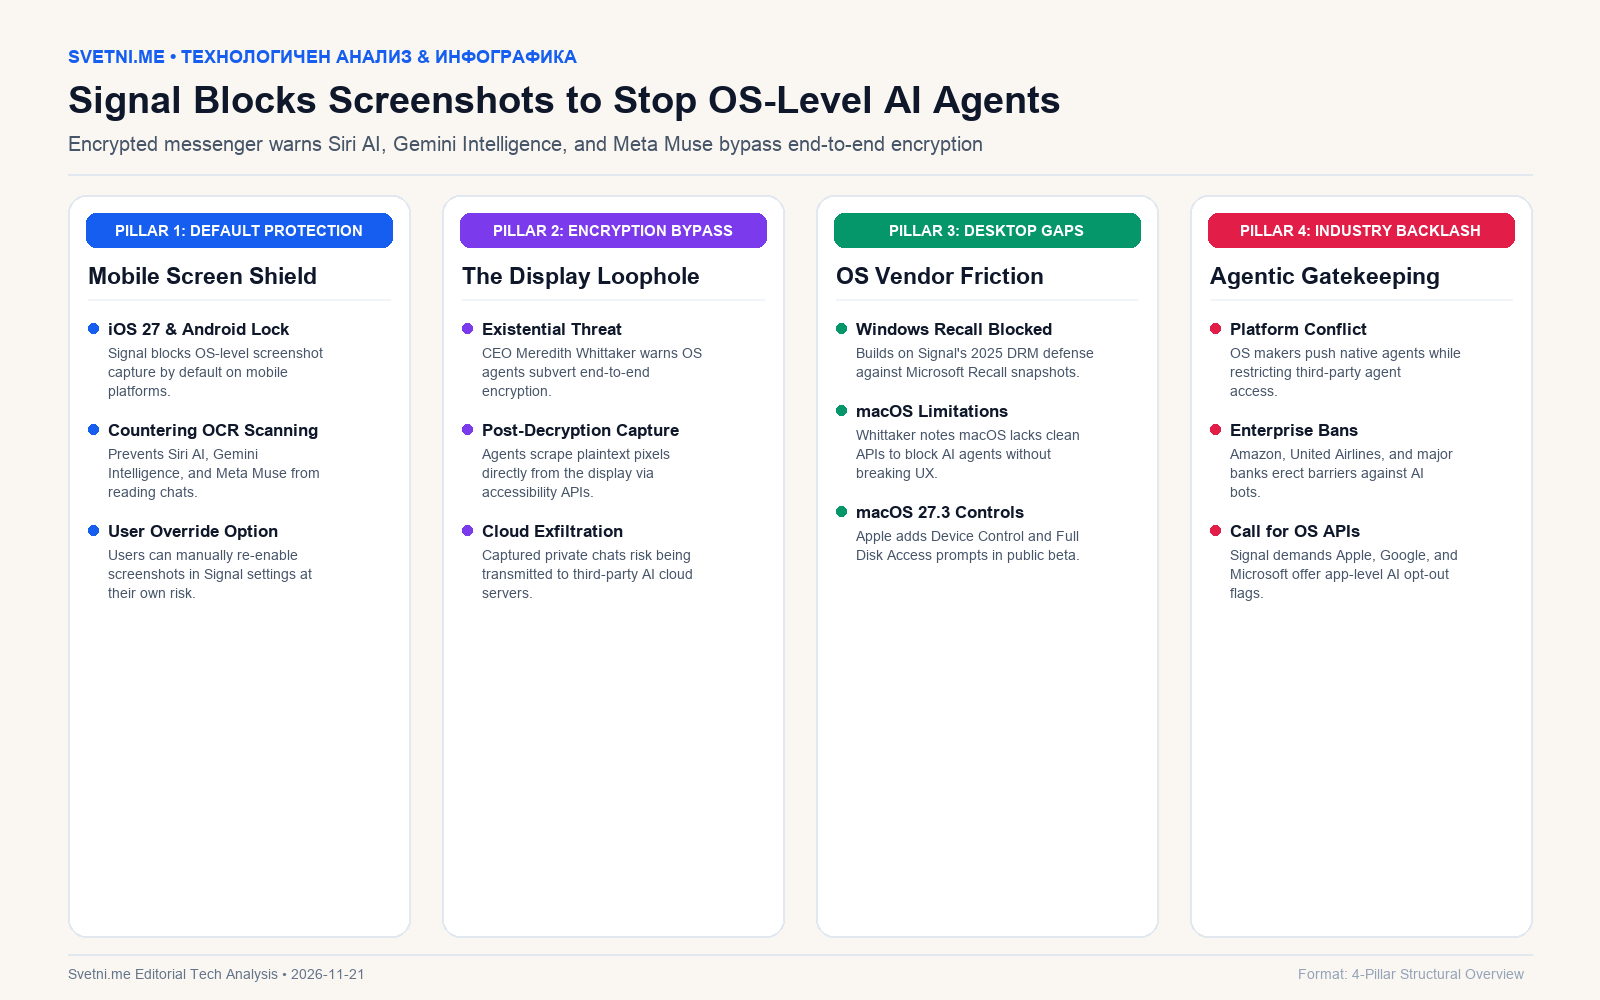
Инфографика: Ключови стълбове и анализ
Заобикаляне на криптирането от край до край чрез четене на екрана
Фундаменталният проблем, който принуждава Signal да предприеме тази стъпка, е, че системните ИИ агенти обезсмислят математическото криптиране от край до край (end-to-end encryption), като извличат вече декриптираните съобщения директно от пикселите на екрана чрез оптично разпознаване на символи (OCR) и ги изпращат за обработка към външни облачни сървъри [1]. Потребителите, които желаят да запазят възможността за ръчно правене на скрийншоти, могат да деактивират защитата от менюто с настройки на приложението, но Signal предупреждава, че това отваря вратата за автоматично индексиране на чатовете от операционната система.
В официалната позиция на компанията се посочват конкретни инциденти и архитектурни пробиви от последните месеци [1]:
ИИ агентът Muse на Meta наскоро е заснемвал съдържание от Signal върху устройства с Android и macOS, възползвайки се от широки системни разрешения за достъпност (Accessibility APIs) и системни екранни снимки, като според Meta това се е случвало само след изрично потребителско съгласие при първоначалната настройка.
Още през миналата година Signal приложи подобна DRM блокада в Windows, за да ослепи функцията Microsoft Recall, която периодично записва екранни снимки на цялата активност на компютъра.
Липсата на защитни API интерфейси в macOS и призивът към технологичните гиганти
Въпреки активирането на защитата за мобилни устройства от Signal признават открито, че техните контрамерки остават непълни, особено при настолните компютри [1]. В операционната система macOS екранните снимки не могат да бъдат надеждно блокирани от отделните приложения без тежко нарушаване на основната потребителска функционалност, а освен това ИИ агентите продължават да разполагат с потенциални вектори за достъп до данните чрез файловата система и системните известия.
Поради тази причина Signal отправи публичен призив към Apple, Google и Microsoft да предоставят на софтуерните разработчици официални, лесни за внедряване системни API флагове, чрез които всяко приложение за поверителна комуникация да може изцяло да забрани достъпа на ИИ агенти до своите прозорци и локални хранилища [1].
Архитектурният сблъсък между приложната поверителност и агентните операционни системи
Решението на Signal да блокира по подразбиране екранните снимки в iOS 27 и Android разкрива дълбока структурна криза в съвременния модел за сигурност на потребителските устройства. В продължение на две десетилетия мобилните и настолните операционни системи се развиваха около концепцията за изолация на приложенията (application sandboxing), при която операционната система действа като неутрален гарант, че никой външен процес не може да чете паметта или екрана на криптиран месинджър. Когато обаче самите производители на операционните системи — Apple, Google и Microsoft — превърнат системния композитор на прозорци, буфера за обмен и API интерфейсите за достъпност в сензорна мрежа за своите облачни ИИ агенти, самата операционна система се превръща в инсайдерска заплаха (insider threat) за приложенията, които работят върху нея.
Тази трансформация поставя крайъгълния камък на съвременната криптография — протокола Signal за криптиране от край до край — в парадоксална ситуация. Математическата сигурност на криптографския канал между двама събеседници губи своето практическо значение, ако в момента на визуализиране на текста върху OLED дисплея системен демон като Siri AI или Gemini Intelligence заснеме буфера на кадъра, извлече текста чрез локален OCR модел и синхронизира векторните му репрезентации с облачен сървър. Още по-проблематичен е асиметричният характер на съгласието: дори един потребител да откаже да използва ИИ агенти на собствения си телефон, неговите съобщения биват компрометирани в мига, в който се появят на екрана на събеседника му, активирал функции като Onscreen Awareness или Meta Muse.
В дългосрочен план конфликтът между Signal и платформените гиганти ще принуди индустрията да дефинира нов хардуерно-софтуерен стандарт за „защитени от ИИ прозорци“ (AI-exempt secure views), аналогичен на криптираните видео пътеки (Protected Media Path / DRM), използвани от стрийминг услугите срещу пиратско записване на екрана. Докато регулаторите в Европейския съюз и САЩ не задължат производителите на операционни системи да уважават машинни декларации от типа „No-AI-Ingest“ на ниво прозорец, файлова система и нотификационен канал, разработчиците на приложения за сигурност ще бъдат принудени да водят неравна партизанска война срещу самата операционна среда, жертвайки удобството на потребителите в името на запазването на тайната на кореспонденцията.