Вълната от технологични сривове в САЩ напомня за ефекта Y2K, но в ерата на автономните ИИ агенти и спешното кърпене на системи
Източник: TechCrunch / Muharrem Huner – Системна уязвимост на критичната инфраструктура
Поредица от мащабни технологични сривове, ударили в рамките на едва две седмици авиокомпании, банкови платформи и корпоративни облачни услуги в САЩ, насочва вниманието на експертите по киберсигурност към нов системен феномен: ефект, наподобяващ проблема Y2K, но предизвикан от скоростта на изкуствения интелект и автономните ИИ агенти, съобщава TechCrunch [1]. В рамките на дни прекъсвания засегнаха платежната система Apple Pay, вътрешната комуникационна мрежа на НАСА, Федералната авиационна администрация (FAA), която бе принудена да приземи всички полети в страната за часове (едва за трети път в историята след 11 септември 2001 г.), както и корпоративната екосистема на Microsoft, където Outlook, Teams и Copilot бяха недостъпни в продължение на близо два дни [1].
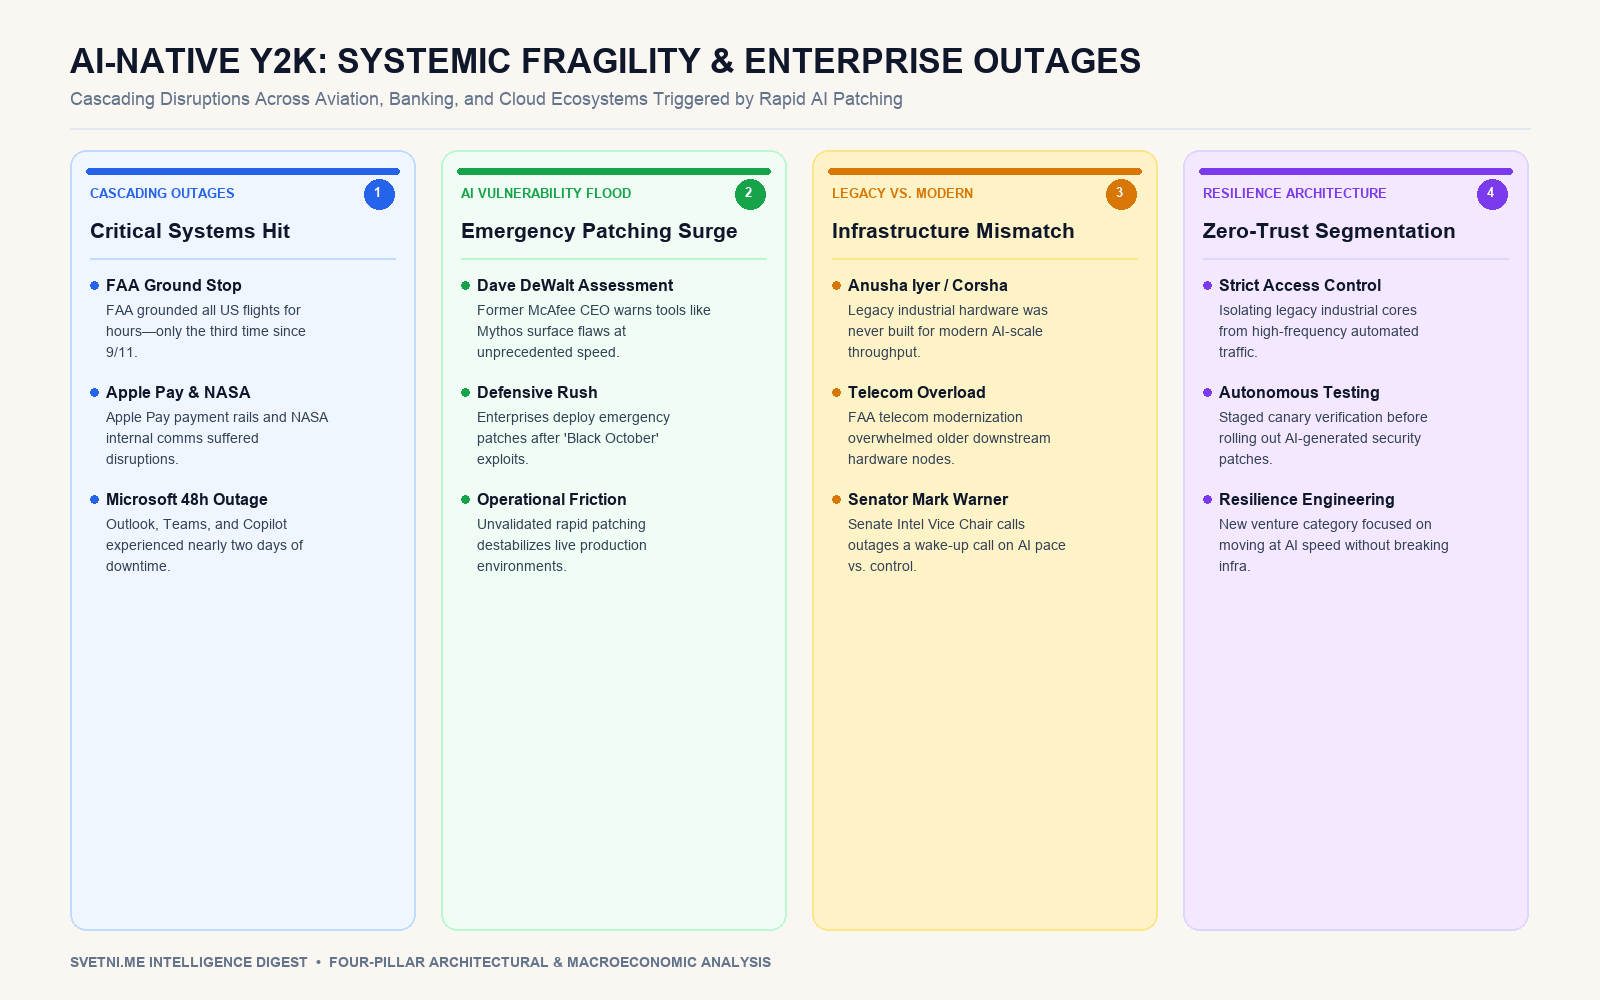
Инфографика: Ключови стълбове и анализ
Отвъд хипотезата за кибератака: Лавинообразно откриване на уязвимости чрез ИИ
Макар първоначалните опасения да бяха свързани с координирана хакерска офанзива — особено след скорошните кибератаки срещу хладилни вериги и кръвна банка във Франция и т.нар. „Черен октомври“ от 21 октомври, засегнал екосистемите на PHP, Node.js и LiteLLM — директорът на Националното разузнаване на САЩ и самите засегнати корпорации потвърдиха, че инцидентите не са резултат от чуждестранен държавен тероризъм или пряка външна атака [1]. Вместо това ветераните в индустрията виждат дълбока структурна връзка с темпото, с което изкуственият интелект променя софтуерната поддръжка.
Дейв ДеУолт, дългогодишен инвеститор с над три десетилетия опит в киберсигурността, бивш президент и главен изпълнителен директор на McAfee и заместник-председател на Консултативния съвет на CISA към Министерството на вътрешната сигурност на САЩ, определя сривовете като „болки на растежа на една защитна система, която става по-силна, а не по-слаба“ [1]. Според него специализирани ИИ инструменти за сигурност като Mythos и сходни автономни скенери разкриват спящи от десетилетия софтуерни дефекти с невиждана досега скорост и мащаб. За да изпреварят злонамерените актьори, предприятията прилагат спешни вълни от софтуерни кръпки (emergency patching), а тази лавина от прибързани промени дестабилизира работещите продукционни системи в краткосрочен план.
Когато наследената инфраструктура срещне модерния ИИ трафик
Втората фундаментална причина за каскадните прекъсвания е директният сблъсък между остарялата индустриална техника и съвременните високоскоростни софтуерни слоеве за критична инфраструктура [1]. Ануша Айер, софтуерен инженер и основател на стартъпа за индустриална сигурност Corsha, посочва пред TechCrunch, че повечето индустриални и правителствени комплекси никога не са били проектирани да бъдат постоянно свързани с модерни облачни и агентни мрежи.
Като показателен пример Айер цитира срива във Федералната авиационна администрация (FAA). Предварителните технически констатации сочат, че прекъсването е настъпило по време на опит за модернизация на телекомуникационната инфраструктура на агенцията: новите технологични модули са заработили с нормален за съвременните стандарти капацитет и честота на заявките, но са претоварили стария наследен хардуер (legacy hardware) надолу по веригата, който физически не е успял да поеме потока от данни [1]. Сенаторът от Вирджиния Марк Уорнър, заместник-председател на Комисията по разузнаване към Сената на САЩ, определи събитията като „събуждащ сигнал“, предупреждавайки, че изкуственият интелект се движи по-бързо от институционалната способност за управление на неговите оперативни последици.
Строга сегментация и контрол на достъпа при модернизация
Според анализа на Айер и ДеУолт вината за настоящите инциденти не се крие в самия изкуствен интелект, а в прибързаното смесване на наследени и модерни системи без ясна оценка на оперативния риск и без защитни шлюзове (gatekeeping), които да предпазват старите хардуерни ядра [1]. Когато модерни автоматизирани конвейери и облачни услуги се свържат директно с десетилетни мейнфрейм или телекомуникационни системи, всяка рязка промяна в конфигурацията или трафика предизвиква каскаден отказ.
Експертите са категорични, че организациите трябва да въведат много по-строга мрежова сегментация и криптографски контрол на достъпа между машините. Внедряването на нови ИИ модули и софтуерни корекции върху критични комплекси трябва да се извършва поетапно, след изолирано тестване и строго приоритизиране на риска.
Архитектура на устойчивостта: Защо „ИИ Y2K“ отваря нова индустрия за автономна верификация
Сравнението на ноемврийските сривове в Apple Pay, Microsoft, НАСА и FAA с историческия проблем Y2K от края на 90-те години е изключително точно от архитектурна гледна точка. При Y2K глобалната икономика бе изправена пред еднократен детерминистичен дефект в представянето на датите в стария код; днес, в ерата на автономните ИИ агенти, глобалната критична инфраструктура е изправена пред непрекъснат, високочестотен натиск от две страни — автоматизирано откриване на хиляди уязвимости в минута и несъвместимост в пропускателната способност между модерните облачни агенти и наследения хардуер.
Въпреки краткосрочните икономически щети от 48-часови прекъсвания на корпоративни платформи или приземяване на гражданската авиация, този преход носи и стратегическо предимство за защитата на националната сигурност. Както подчертава Дейв ДеУолт, много по-добре е предприятията сами да открият и закърпят тези дълбоки структурни дефекти днес — дори с цената на временни оперативни сътресения — отколкото да ги оставят отворени за експлоатация при бъдеща автономна кибервойна. В дългосрочен план този сблъсък формира изцяло нов сегмент в индустрията за киберсигурност: платформи за автономна ремедиация, симулирано (canary) тестване на ИИ-генерирани кръпки върху дигитални двойници и интелигентни буферни шлюзове, които позволяват на организациите да се модернизират със скоростта на ИИ, без да разрушават фундаментите си.