Пробив в доставчика Qubole изложи данни на клиенти на JPMorgan Chase, Visa и Mastercard
Снимка: BleepingComputer / Shutterstock
Каскаден удар по глобалните финансови титани
Мащабна кибератака срещу външен доставчик на аналитични облачни услуги компрометира чувствителна информация на милиони клиенти на водещи финансови институции, включително JPMorgan Chase, Visa и Mastercard [1]. Инцидентът отново освети дълбоките структурни уязвимости в софтуерната верига за доставки в сектора на финансовите услуги.
Най-голямата американска банка JPMorgan Chase, управляваща активи за над 4.1 трилиона долара, потвърди чрез официално съобщение, че нападателите са осъществили неоторизиран достъп до маркетингови бази данни, съхранявани от външен доставчик. Изтеклите записи включват имена на клиенти, номера на сметки и контактни детайли на потребители на дребно.
Паралелно с това представители на Visa и Mastercard потвърдиха за засегнати клиентски данни чрез свои външни партньори в Азиатско-тихоокеанския регион, подчертавайки, че основните им мрежи за картови плащания не са претърпели директен пробив или прекъсване на трансакциите.
Анатомия на атаката: Ролята на Qubole и доверените AWS IAM роли
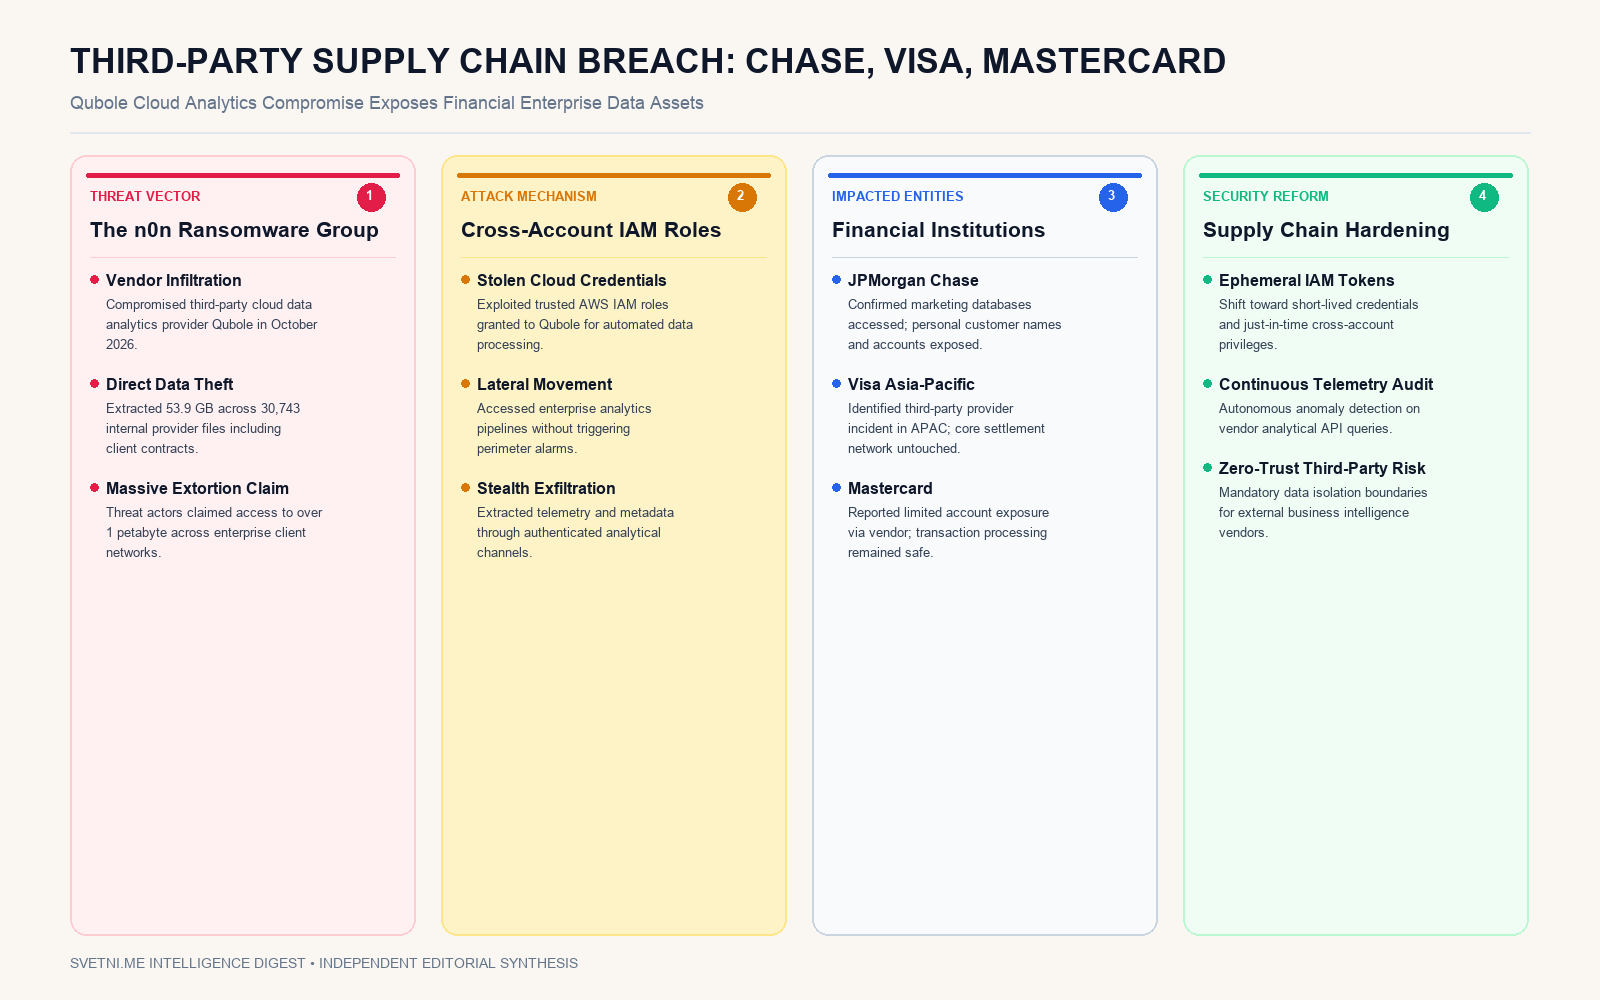
Отговорност за мащабната операция пое киберпрестъпната групировка n0n, която публикува откраднатите масиви на своя сайт за изнудване в тъмната мрежа. В основата на компрометирането стои доставчикът на облачни анализи на големи данни Qubole (собственост на технологичния холдинг Idera), чиято платформа се използва от глобални корпорации за автоматизирана обработка и машинно обучение върху масиви от данни.
Между 14 и 26 октомври 2026 г. нападателите са използвали компрометирани административни ключове на Qubole, за да поемат контрол върху доверени IAM роли (Identity and Access Management) в облачната инфраструктура на Amazon Web Services (AWS) на клиентите на компанията:
- Директен теч от доставчика: Хакерите са извлекли 53.9 гигабайта данни, съдържащи 30 743 вътрешни файла на Qubole, включващи корпоративни договори, ценови листи и записи за достъп.
- Достъп до облачни хранилища: Използвайки прекомерните права, предоставени на аналитичните пайплайни, групата твърди, че е получила достъп до близо един петабайт телеметрия и клиентски архиви от корпоративните хранилища.
- Ексфилтрация без задействане на аларми: Тъй като заявките са идвали от легитимни, предварително одобрени сервизни акаунти на доставчика, традиционните периметърни защити не са сигнализирали за аномална активност.
Инфографика: Ключови стълбове и анализ
Системният капан на аналитичния аутсорсинг
Този инцидент е емблематичен пример за нарастващата опасност от атаки по веригата за доставки. Големите банки инвестират стотици милиони долари в собствената си киберсигурност, но редовно предоставят дълбоки нива на достъп на външни доставчици за бизнес анализи, сегментиране на клиенти и оптимизация на маркетингови кампании.
Когато външният доставчик стане жертва на пробив, цялата вътрешна защита на финансовата институция бива заобиколена. Според доклади на компаниите за сигурност Sentra и Wiz, атаката е била идентифицирана едва след като данните вече са били изтеглени и подготвени за публично изнудване.
Системни архитектурни и макроикономически последици: Наложителната реформа към нулево доверие в облака
Последиците от този изтичане на данни ще променят начина, по който финансовият сектор управлява достъпа на партньори:
- Задължително въвеждане на краткотрайни (ефемерни) роли: Моделът на постоянни междуоблачни IAM доверителни връзки е фундаментално дискредитиран. Регулаторните органи ще изискват преминаване към динамично генерирани токени с валидност от броени минути, които се унищожават веднага след приключване на аналитичната заявка.
- Изолация на аналитичните среди чрез криптографски анклави: Корпорациите вече няма да предоставят сурови клиентски бази данни на външни SaaS платформи. Вместо това обработката ще трябва да се извършва в защитени хардуерни анклави с прилагане на диференциална поверителност (differential privacy), при която доставчикът вижда само агрегирани статистически показатели.
- Затягане на одита за трети страни: Инцидентът ще форсира мащабна консолидация на вендорите. Малки и средни аналитични платформи, които не могат да докажат съответствие с най-строгите военни стандарти за защита на ключове и мониторинг на компрометирани сесии, ще бъдат изключени от финансовата екосистема.