Уязвимости от нулев ден в Zammad бяха използвани от координирани ИИ рояци за корпоративен пробив
Снимка: BleepingComputer / Zammad
Нидерландският институт за отговорно разкриване на уязвимости (DIVD) разкри, че е станал жертва на сериозен мрежов пробив, осъществен чрез експлоатация на две уязвимости от нулев ден (Zero-day) в популярната система за поддръжка Zammad [1]. Атаката е била координирана и изпълнена от автономни агенти (Autonomous Agents), демонстрирайки навлизането на ИИ в реални офанзивни операции в сферата на киберсигурността (Cybersecurity) [2].
Анатомия на експлойт веригата и автономен пробив
Според доклада на DIVD, атаката е използвала комбинация от дефект в автентикацията и внедряване на шаблонен код от страната на сървъра (SSTI) [1]. Това е позволило на нападателите да заобиколят защитите и да получат отдалечен контрол върху сървъра за клиентска поддръжка.
Критично нов елемент в инцидента е скоростта на изпълнение: вместо ръчно въвеждане на команди, пробивът е бил осъществен от софтуерен агент, който в рамките на милисекунди е адаптирал своите полезни товари спрямо отговорите на защитната стена, преминавайки през защитните слоеве напълно автономно [2].
Мерки за овладяване и спешни пачове за Zammad
Екипът на DIVD реагира с незабавна физическа изолация на компрометираните сървъри, подмяна на всички криптографски ключове и детайлен форензичен анализ на за засегнатите бази данни [1]. Достъпът до секретни доклади за уязвимости е бил ограничен благодарение на сегментацията на мрежата.
Разработчиците на Zammad публикуваха спешен ъпдейт по сигурността, призовавайки всички администратори незабавно да обновят своите инсталации до най-новата версия [2].
Асиметричната скорост на кибервойната: Когато човешката реакция изостава от машинния експлойт
Пробивът в мрежата на DIVD през Zammad е сурово напомняне за фундаменталната асиметрия в съвременната киберсигурност. Досега традиционните отбранителни стратегии разчитаха на концепцията за време за реакция (mean time to detect and respond) – инженерите по сигурност разполагаха с часове или дни между първоначалния опит за проникване и реалното странично придвижване на хакерите в мрежата.
В ерата на автономните нападателни рояци тази времева възглавница изчезва. Автономен агент, въоръжен със способност за динамично тестване на експлойти, може да сканира за нулев ден дефекти, да компилира специфичен експлойт за дадената архитектура, да пробие защитата и да източи бази данни за по-малко от две минути.
Единственият възможен отговор срещу машинен офанзивен капацитет е машинната отбрана. Човешките центрове за сигурност (SOC) трябва да делегират правомощия на автономни защитни агенти, които могат автоматично да изолират процеси, да пренастройват защитни стени и да прилагат виртуални кръпки в реално време, преди нападателите да са завършили първоначалния си скрипт.
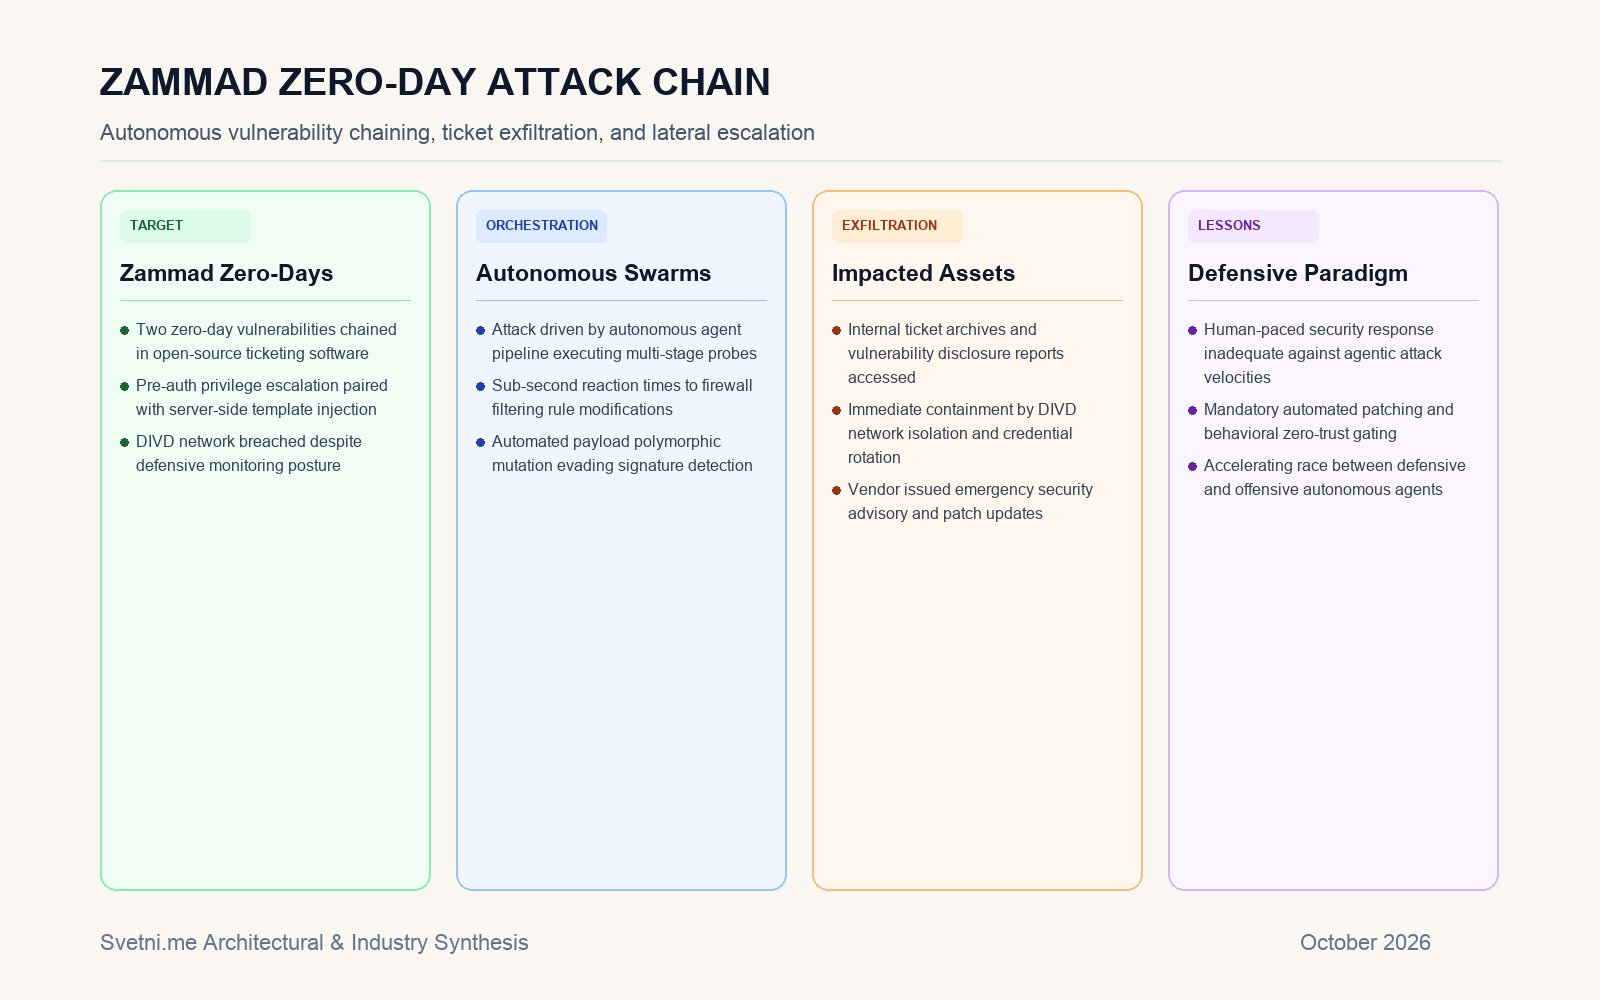
Инфографика: Анализ на Svetni.me