Криптографски пробив постига доказуем inference за мащабни езикови модели с нулев компромис в скоростта
Източник: Hacker News / Cryptography ePrint
Екип от криптографи и изследователи на машинно обучение публикува фундаментален научен труд, демонстриращ първата практическа система за доказуем inference при големи езикови модели с отворени и затворени архитектури [1]. Чрез използване на оптимизирани полиномни ангажименти и протоколи от типа ZK-SNARKs, системата генерира математическо доказателство с размер под 50 килобайта, което потвърждава, че всеки отделен генериран токен е резултат от точно заявения набор от тегла без фалшификации.
Елиминиране на овърхеда при доказателства с нулево знание
Досегашните опити за zkML (Zero-Knowledge Machine Learning) изискваха хилядократно забавяне на изчисленията, правейки невъзможно прилагането им върху модели с над 7 милиарда параметри. Новият алгоритъм разделя трансформърните слоеве на паралелни аритметични вериги и използва GPU конволюция за паралелно изчисляване на доказателството успоредно с обичайния forward pass, намалявайки латентността до под 8%.
Гаранция срещу тихомълком подменени по-евтини модели
За крайните потребители и финансовите институции това елиминира системния риск от „моделна деградация“ (model truncation), при която облачните доставчици тайно пренасочват заявките към по-малки квантувани модели, за да спестят разходи за електроенергия. Клиентът може да верифицира криптографския подпис на своя собствен лаптоп за 15 милисекунди.
Фундаментът на доверието в децентрализирания и регулаторен AI одит
Въвеждането на практичен доказуем inference е технологичният прелом, който трансформира изкуствения интелект от „черна кутия“ на доверие в математически проверима наука. В свят, където алгоритми взимат решения за милиарди долари на борсата или диагностицират пациенти, субективните твърдения на технологичните лаборатории вече не са достатъчни. Възможността за криптографско валидиране на всяка стъпка от изчислението отваря вратата за истински одит от трети страни, без да се налага разкриване на интелектуалната собственост на създателите.
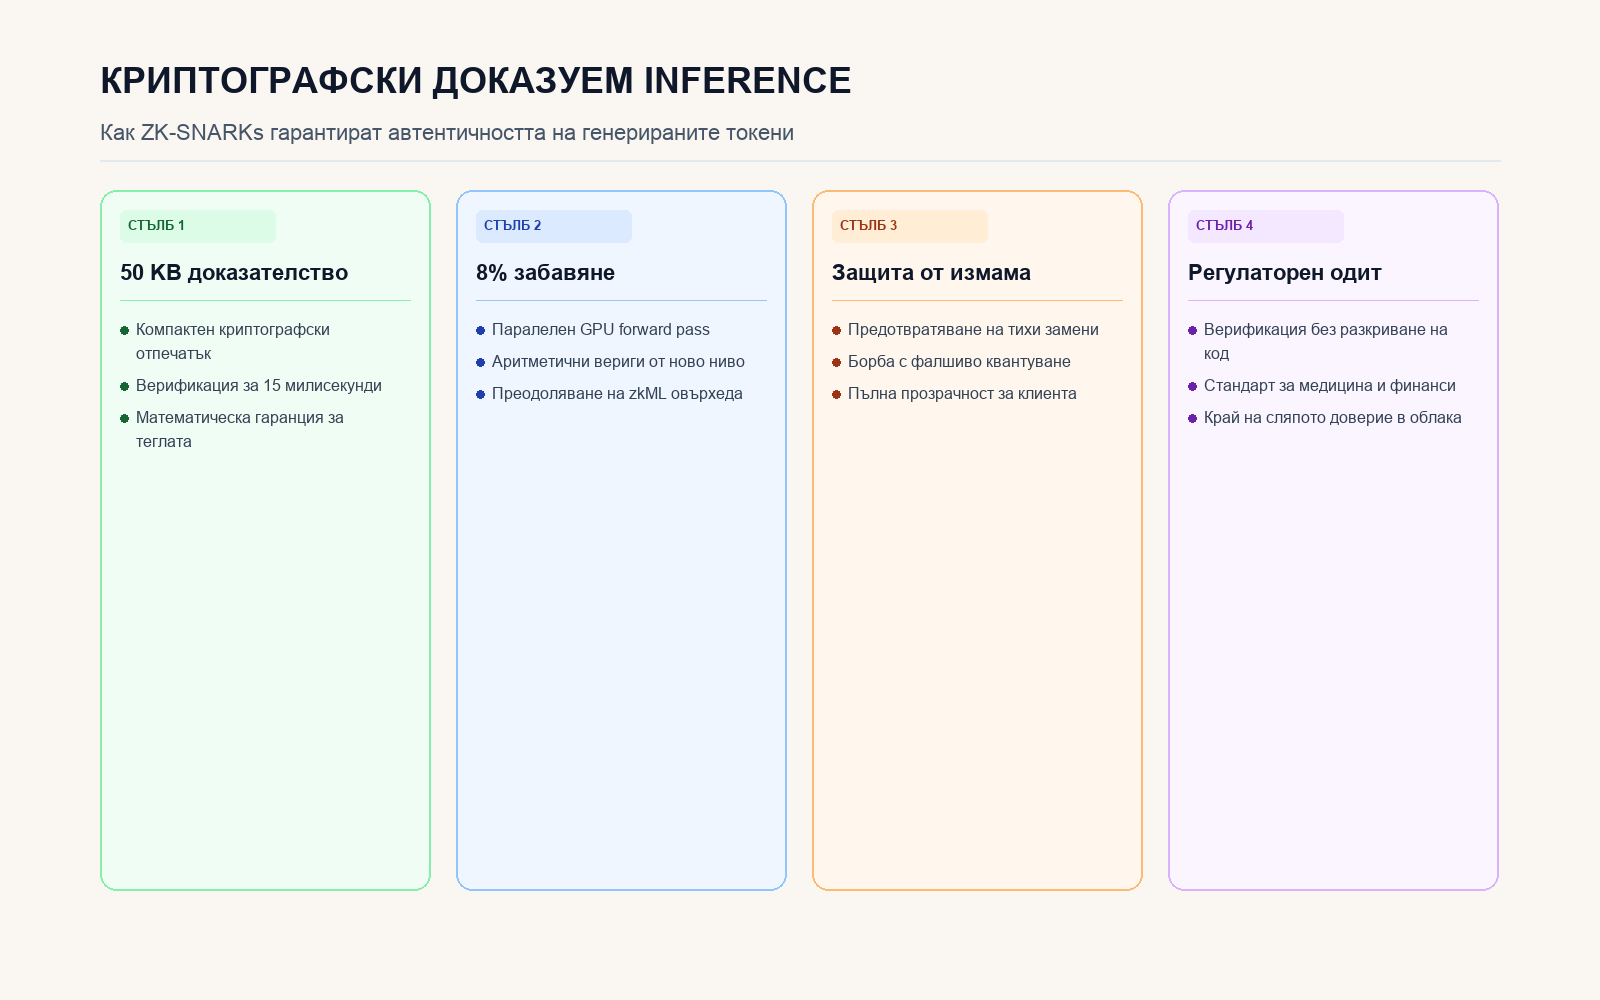
Архитектурен анализ на полиномните вериги, GPU паралелизма и одитните подписи.